 HealthSecure
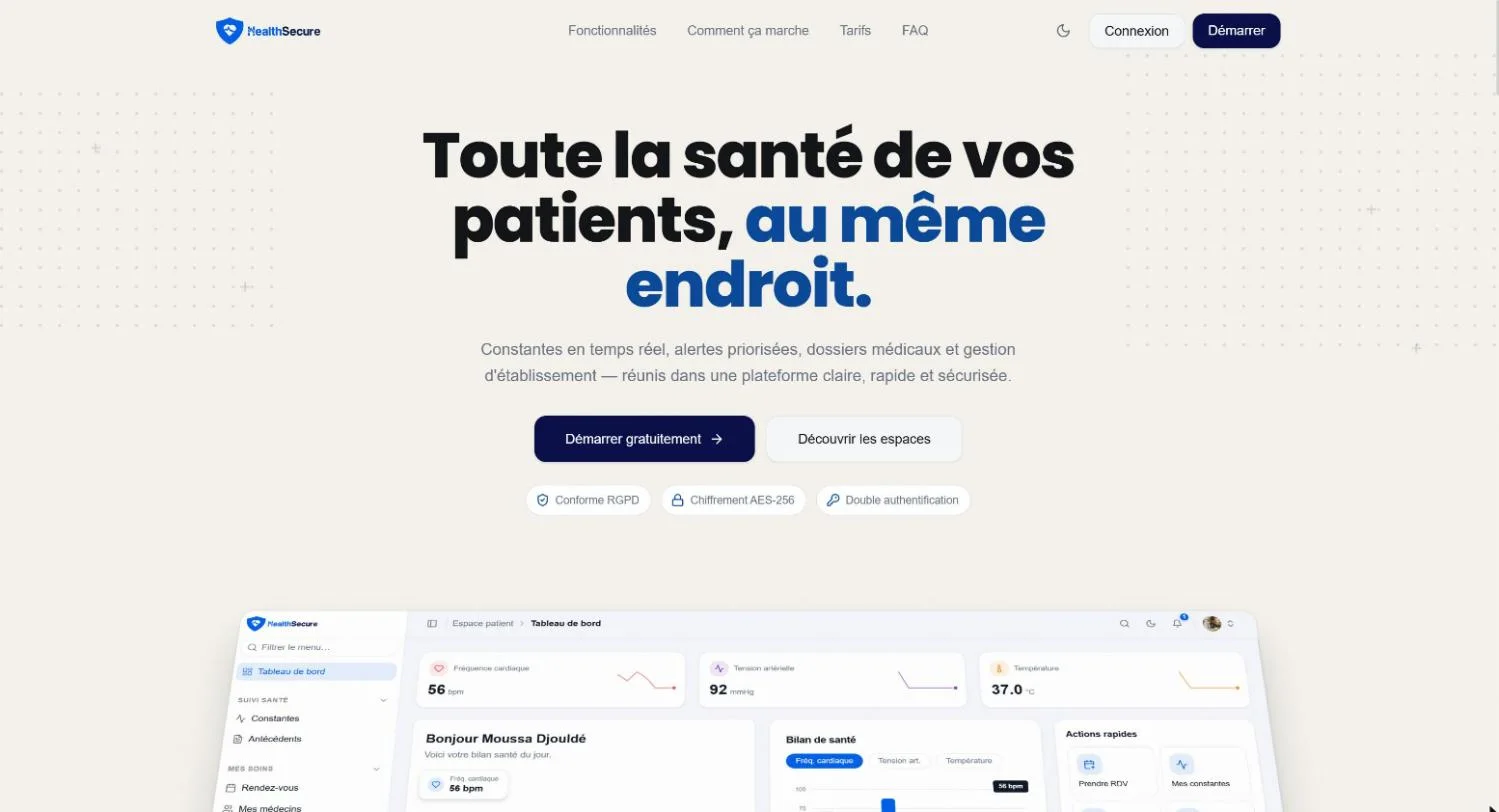
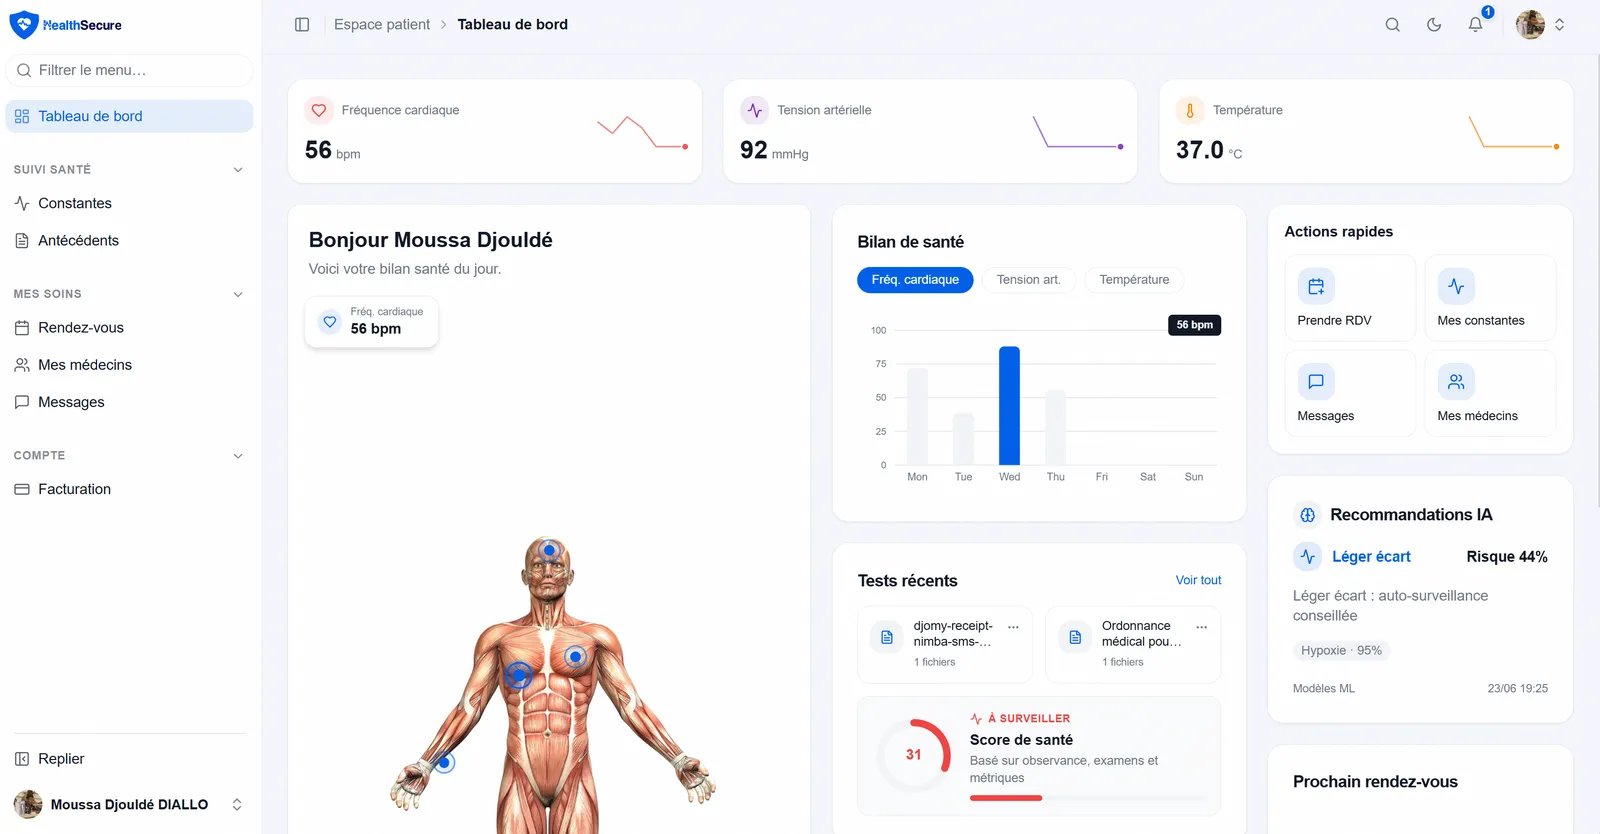
Télésurveillance médicale pensée en défense en profondeur : API métier, IA de scoring de risque, passerelle de cybersécurité, ingestion IoT, et clients web, mobile et poste de bureau. Sujet de mon projet de fin d'études d'ingénieur.
Les contraintes de départ
- Dans une pharmacie ou une clinique de Conakry, l'impression est souvent le seul lien entre deux acteurs.
- On travaille au clavier et à la douchette.
- Le courant saute et le réseau tombe.
- Le poste est partagé alors que la donnée est médicale.
Les décisions, et pourquoi
JWT signés RS256 plutôt que HS256
La clé publique peut être donnée à chaque service pour vérifier un jeton sans lui donner le pouvoir d'en fabriquer.
MEMOIRE_BILAN.mdChiffrement AES-256-GCM avec un format versionné
Le préfixe gcm1: permet de migrer progressivement des données déjà en clair, sans tout arrêter. La même primitive sert dans tous les services.
MEMOIRE_BILAN.mdUn journal d'audit qu'un rollback ne peut pas effacer
Chaque entrée est chaînée en SHA-256 et écrite dans une session de base dédiée : l'annulation d'une opération métier n'efface jamais sa trace.
MEMOIRE_BILAN.mdDes messages IoT signés en HMAC, pas en sha256(message + secret)
La seconde forme est vulnérable à l'extension de longueur. La signature est comparée en temps constant, et le nonce n'est mémorisé qu'après validation.
MEMOIRE_BILAN.md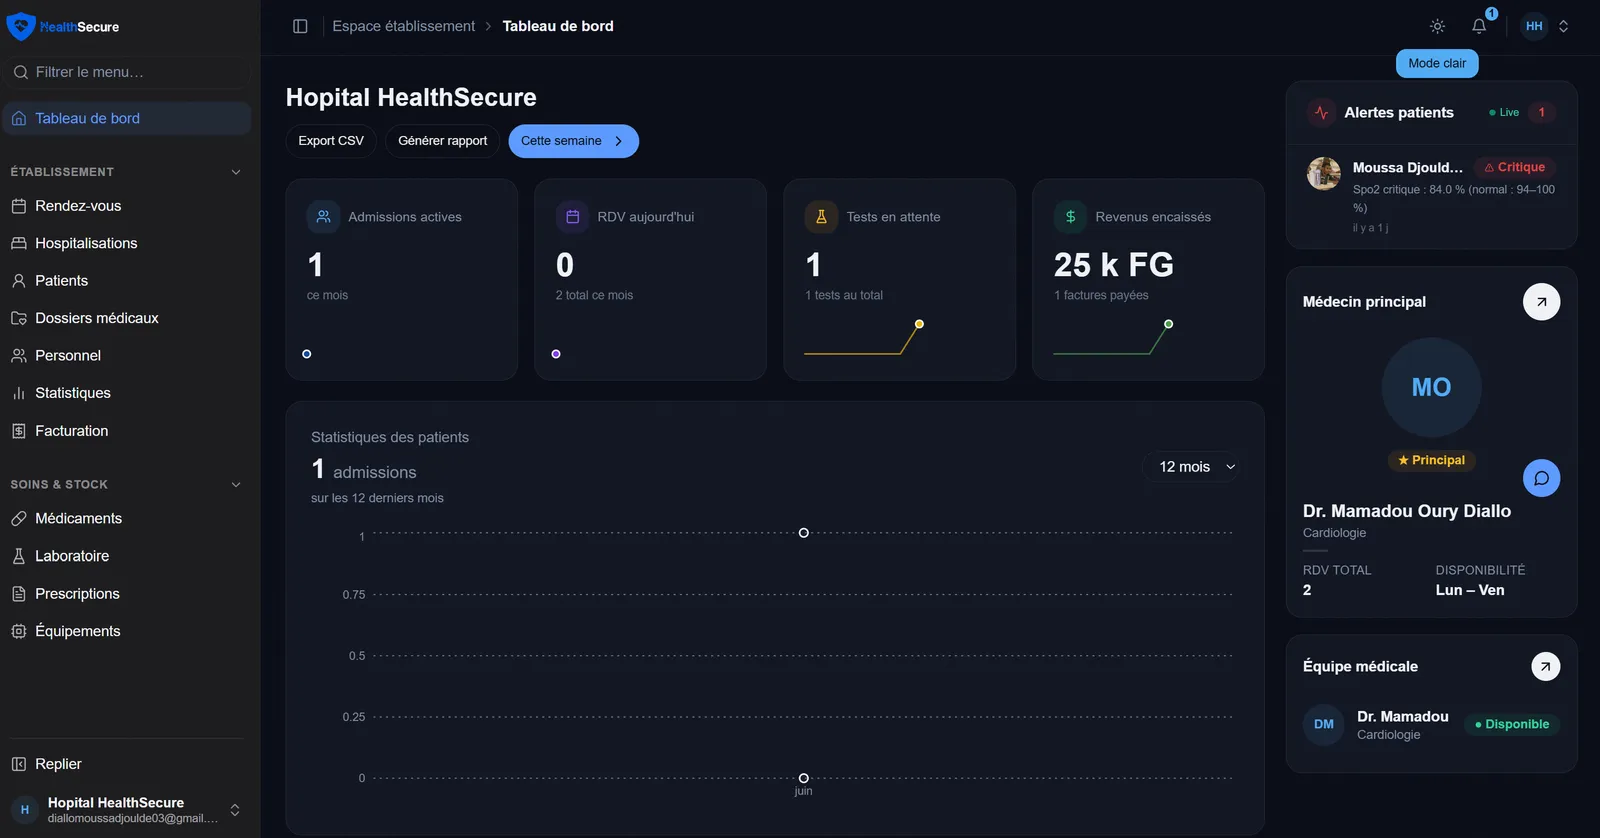
Les chiffres, recomptés dans le dépôt
Ce qui ne marche pas encore
- L'IA est entraînée sur 12 000 échantillons synthétiques : ce n'est pas une validation clinique. Le rappel sur la classe « critique » n'est que de 0,818.
- Le backend crée son schéma sans migrations versionnées.
- Le backend a peu de tests au regard de ses 363 routes.