 NetGuard
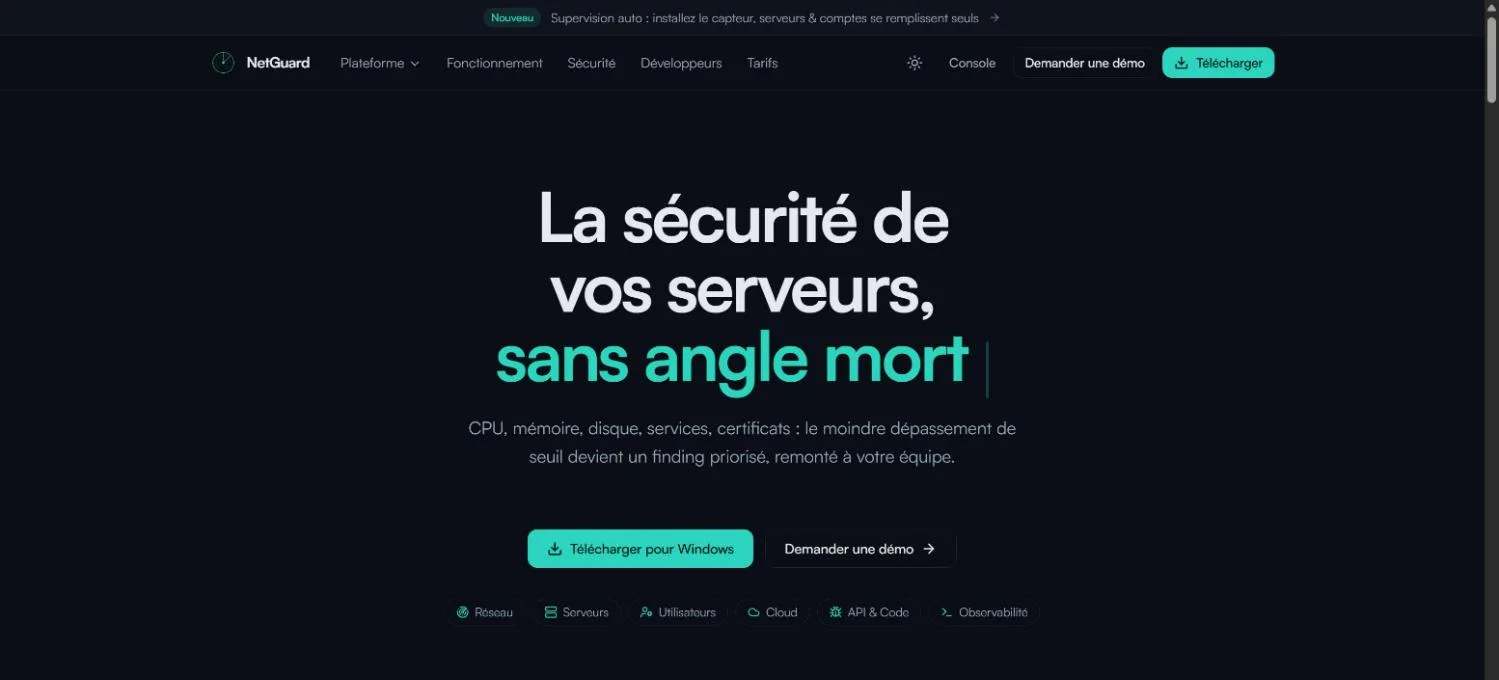
Forensic réseau : un capteur de bureau analyse le Wi-Fi ou le réseau local et rend un verdict Sain, Suspect ou Dangereux, preuves pcap à l'appui, pour un backend qui gère plusieurs organisations.
Les contraintes de départ
- Le vrai forensic réseau (capture de paquets, table ARP, interception) n'est possible que sur un ordinateur : iOS et Android le brident.
- D'où un capteur sur poste de bureau, et un mobile simple compagnon.
Les décisions, et pourquoi
L'IA propose, les règles bornent
Une MAC dupliquée sur la passerelle force « Dangereux » ; un « Dangereux » peu sûr redescend à « Suspect ». Un outil forensic qui crie au loup perd toute crédibilité.
docs/CONCEPTION.md §6.3Deux identités séparées : les humains et les capteurs
Les personnes ont un JWT et un rôle par organisation. Un capteur reçoit un jeton d'enrôlement à usage unique, puis un jeton d'appareil révocable.
docs/CONCEPTION.md §2-3Les preuves ne transitent pas dans le JSON
Les fichiers pcap partent vers MinIO par URL présignée et sont signés en SHA-256, au lieu d'alourdir l'API en base64.
docs/CONCEPTION.md §2Le jeton du capteur dort dans le trousseau du système
Pas dans un stockage local lisible par n'importe quel script de la WebView.
desktop/src-tauri/Cargo.toml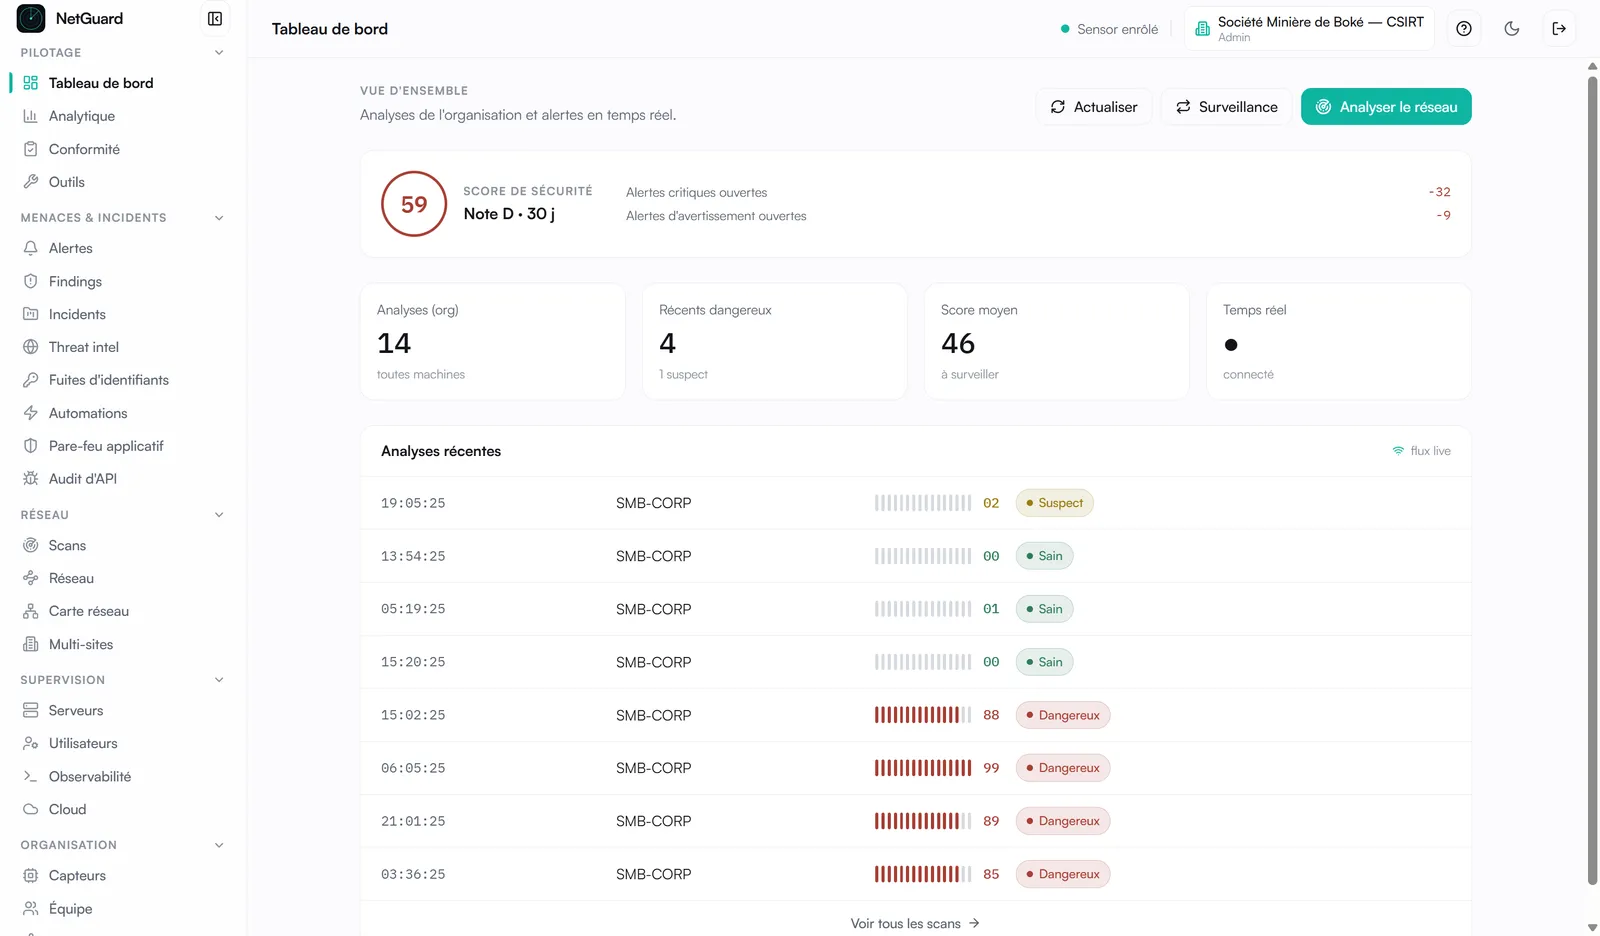
Les chiffres, recomptés dans le dépôt
515
commits, juillet → octobre 2026
git log
326
routes, 71 routeurs
backend/app/api/v1
630
tests : 612 backend, 18 Rust
fonctions test_ et #[test]
79
migrations Alembic
versions/
Ce qui ne marche pas encore
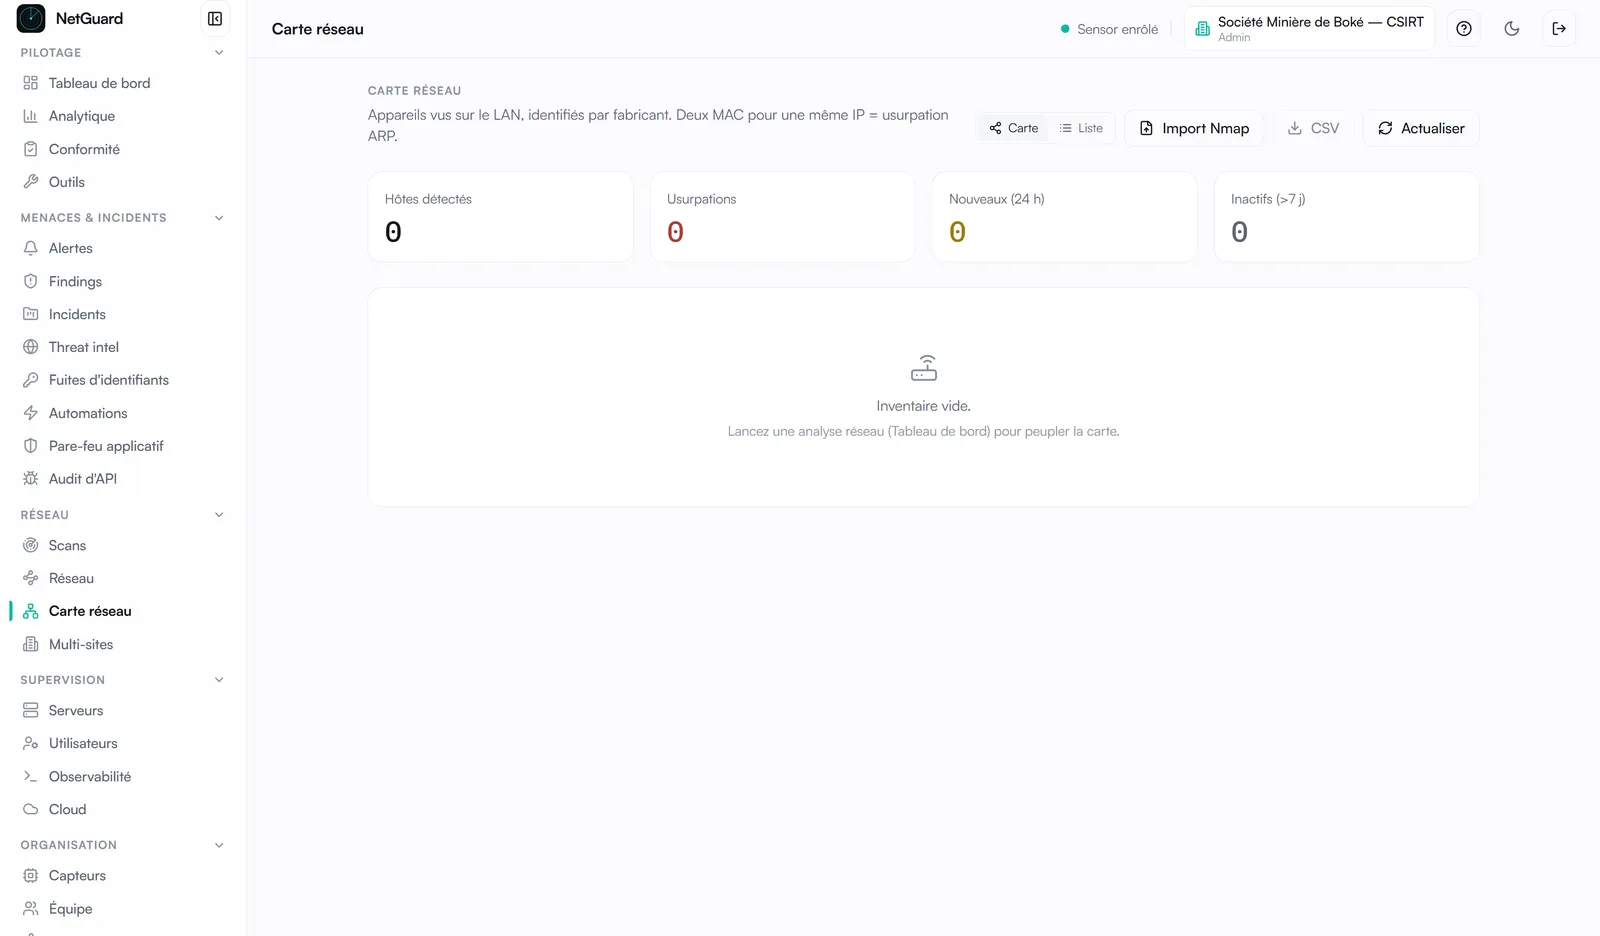
- Le modèle est entraîné sur 4 000 échantillons synthétiques.
- La couverture du réseau complet par le capteur reste à faire.
- Le périmètre est très large ; la profondeur n'est pas égale partout.
Stack
Tauri 2 · Rust (pcap, keyring)FastAPI · SQLAlchemy 2Celery · Redisscikit-learnMinIOCaddy